Cybersécurité · · Par Stratechno
Comment relever le défi cybersécurité le plus courant : l’erreur humaine
La plupart des incidents de sécurité commencent par une action humaine : un lien cliqué, un mot de passe réutilisé, un fichier envoyé à la mauvaise personne. La technologie seule ne suffit pas - mais une approche structurée, si.
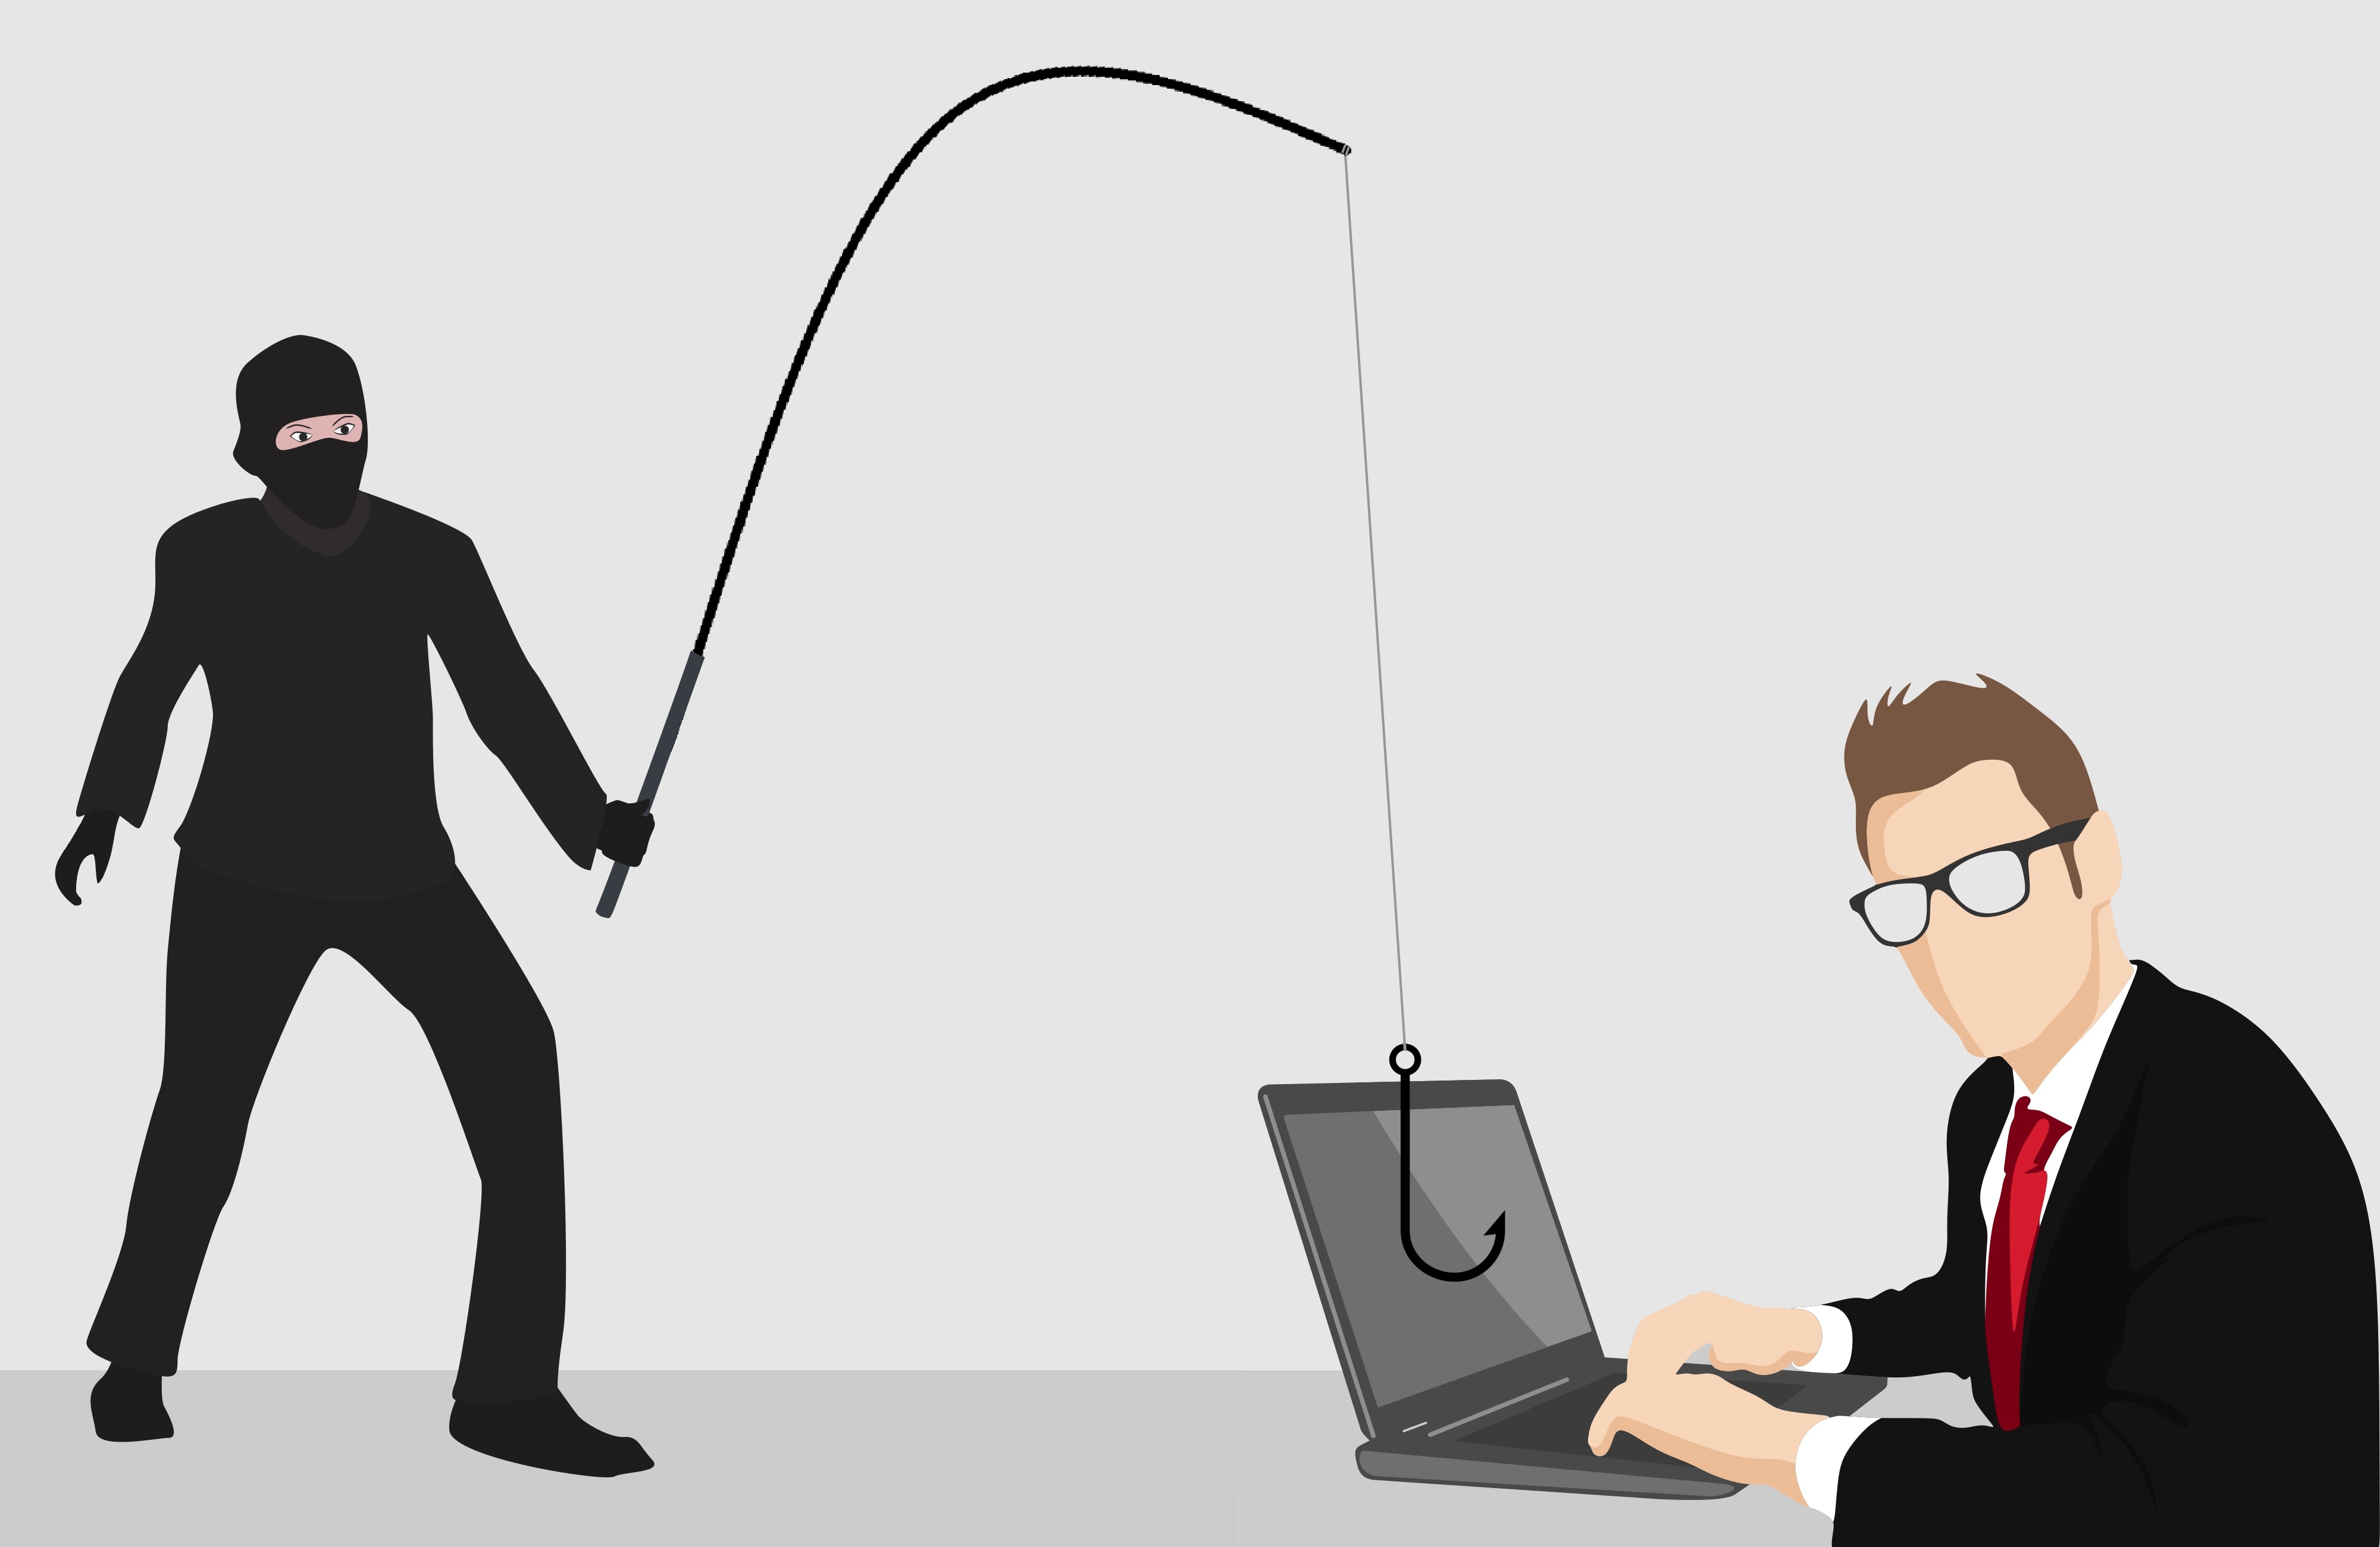
Le facteur humain, première surface d’attaque
Pare-feu, antivirus et chiffrement sont essentiels, mais ils n’empêchent pas un employé de cliquer sur un lien d’hameçonnage convaincant ou d’approuver une demande de paiement frauduleuse. Les attaquants le savent : la plupart des campagnes ciblent désormais les personnes plutôt que les systèmes, car manipuler un humain est souvent plus facile que percer un réseau bien configuré.
Pourquoi les erreurs arrivent
L’erreur humaine est rarement une question de négligence. Elle naît de la charge de travail, de l’urgence, de processus flous et de messages conçus pour susciter la confiance ou la peur. Une fausse facture réaliste en fin de mois, une demande urgente apparemment signée du PDG, une page de connexion identique à l’originale : sous pression, tout le monde peut se tromper.
Blâmer les individus après un incident ne réduit pas le risque. Ce qui fonctionne : rendre l’action sécuritaire facile à faire, et donner aux gens le réflexe de faire une pause et de vérifier.
Ce qui réduit vraiment le risque
Une sensibilisation continue, pas une formation annuelle
De courts moments d’apprentissage réguliers et des simulations d’hameçonnage créent des réflexes durables, bien plus qu’une présentation une fois par an.
Des processus clairs et simples
Approbations de paiement, demandes d’accès et partage de données doivent suivre des étapes documentées qui lèvent l’ambiguïté et font ressortir les demandes inhabituelles.
Une culture de signalement sans blame
Un employé qui signale un message suspect ou une erreur en quelques minutes donne à votre équipe le temps de réagir. La peur des sanctions retarde les signalements et aggrave les dommages.
Des filets de sécurité techniques
Authentification multifacteur, filtrage des courriels et accès au moindre privilège limitent l’impact quand une erreur survient.
Comment Stratechno peut vous aider
Stratechno conçoit et met en œuvre des programmes de sensibilisation à la cybersécurité personnalisés, combinant simulations d’hameçonnage, parcours d’apprentissage adaptés et suivi des comportements. Si l’erreur humaine est votre plus grande inquiétude, c’est aussi votre plus grande occasion d’amélioration - parlons-en.
Publié le 15 octobre 2026.